 DuneTech Labs
Siemens Software Center: un programa auténtico usado como disfraz
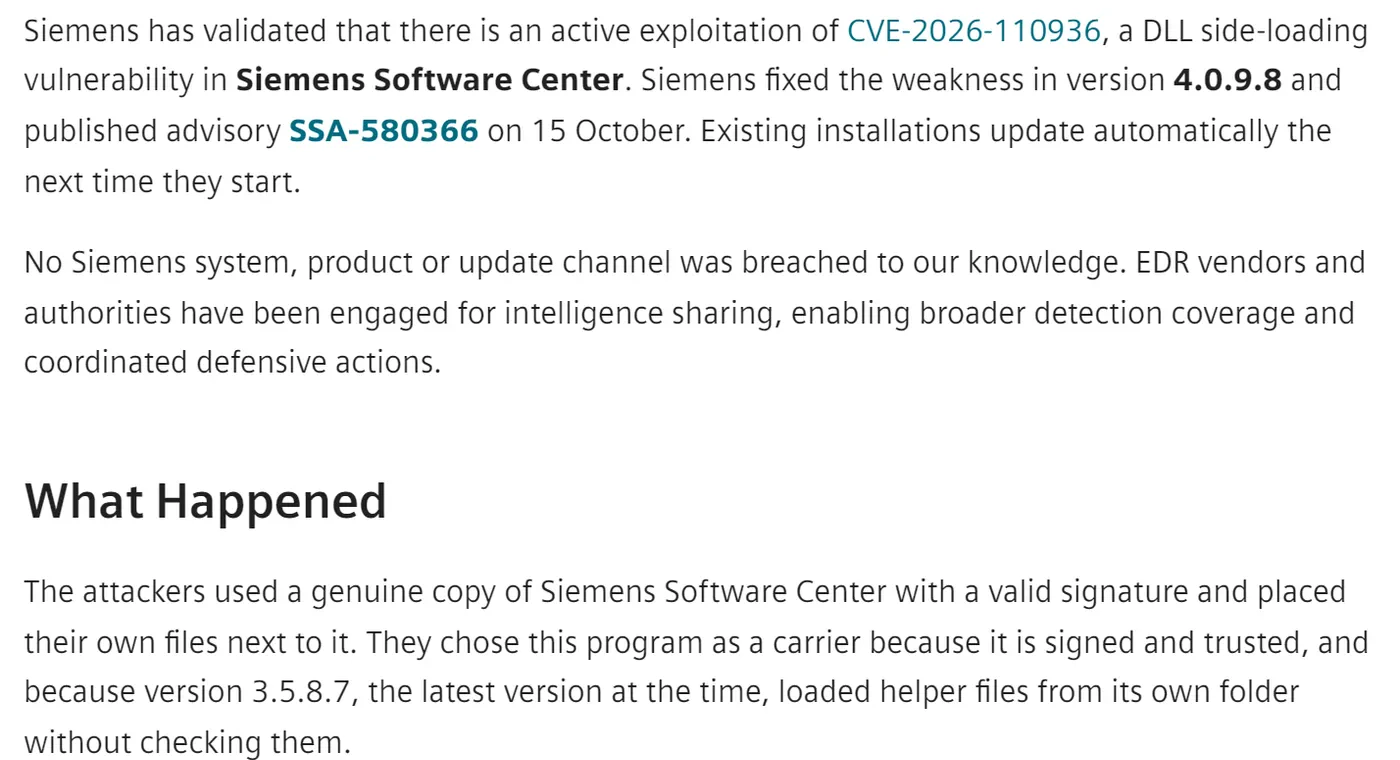
Siemens Software Center es un programa de Siemens para Windows, firmado por la empresa. El 19 de octubre, Siemens confirmó que la falla CVE-2026-110936 de ese programa se está usando en ataques: «Siemens has validated that there is an active exploitation». Publicó el aviso SSA-580366 el 15 de octubre y el 17 le agregó la corrección, la versión 4.0.9.8; las instalaciones existentes se actualizan solas la próxima vez que se abren.
Cómo es el ataque
La falla es de las que Siemens llama «DLL side-loading»: el programa carga archivos auxiliares (DLL) de su propia carpeta sin revisarlos. Los atacantes no modificaron el programa: llevaron «a genuine copy of Siemens Software Center with a valid signature» y pusieron sus propios archivos al lado. Lo eligieron como disfraz «because it is signed and trusted», y porque la versión 3.5.8.7, la más reciente en ese momento, cargaba esos archivos sin revisarlos. Siemens dice que distribuyeron el programa firmado junto con sus archivos «outside official channels», y que, hasta donde sabe, ninguno de sus sistemas, productos ni canales de actualización fue vulnerado («to our knowledge»).
Siemens lo atribuye a la campaña «Romulus multi-platform ClickFix». ClickFix es el nombre de una trampa conocida: una página falsa, a menudo una verificación de «no soy un robot», pide pegar un comando. Siemens no describe la página de esta campaña; su consejo para todos es «Never paste a command from a web page into Win+R, the Run box or PowerShell. A real "I am not a robot" check never asks for this».
Como el atacante trae su propia copia, le puede tocar a cualquier computadora con Windows, aunque en la empresa nadie use programas de Siemens.
Qué tan grave es
En la escala CVSS 3.1, 6.7 de 10 (8.4 en la 4.0): no se ataca desde la red: hace falta poder dejar archivos en la propia computadora («authenticated local attacker»). En la 3.1 es una calificación media (en la 4.0, alta), pero se está usando: CISA, la agencia de ciberseguridad de EE. UU., la agregó el 20 de octubre a su catálogo de fallas que ya se usan en ataques, y el 22 volvió a publicar el aviso de Siemens (ICSA-26-295-03). Por eso CISA pide atender primero las fallas de ese catálogo, y no guiarse solo por el número.
Dos avisos más para planta: PEAK PCAN y Moxa AIG-302
Entre los avisos que CISA publicó el 20 de octubre van estos dos, de equipos de planta, sin ataques reportados:
- PEAK PCAN (HMS Networks): los controladores de Windows de las interfaces que conectan una computadora con una red CAN de máquinas o vehículos. Un programa que ya corre en la computadora podría mandarles datos mal formados y provocar una pantalla azul: «not exploitable over a network» y «No administrative rights are required». Seis CVE; la más alta, 7.1 de 10 en CVSS 3.1 (en la 4.0, la más alta es 6.9). Corregido en el instalador de controladores 5.1.4, del 19 de octubre. Mientras tanto, HMS sugiere limitar qué usuarios y programas corren en esas computadoras.
- Moxa AIG-302 con ThingsPro Edge: un equipo que, según Moxa, conecta equipos Modbus con plataformas como Azure y MQTT, es decir, manda los datos de las máquinas a la nube o al SCADA. La falla más grave, 8.1 de 10 en CVSS 3.1 (8.6 en la 4.0, según Moxa): la llave privada viene dentro del firmware, igual en todos los equipos, y un atacante conectado a la misma red podría comprometer sus comunicaciones. Corregido en el firmware 1.4.1, del 16 de octubre, desde «Maintenance > Software Upgrades».
El correo de Microsoft: EWS y Exchange
Microsoft 365: qué deja de funcionar al apagarse EWS
EWS (Exchange Web Services) es una forma antigua con la que algunos programas se conectan al correo de Microsoft 365. Microsoft lo había anunciado, y el 21 de octubre actualizó su aviso para decir que ya empezó a apagarlo, empresa por empresa («EWS disablements have been started»). Antes de hacerlo, avisa con siete días en el Centro de mensajes.
Según Microsoft, lo usan, entre otros: Mail y Calendario de Mac, el Outlook clásico de Mac, algunos complementos de Outlook, versiones viejas de Outlook para Windows y otros programas, como algunos de respaldo. Cuando EWS se apaga, pueden pedir la contraseña una y otra vez o marcar que el protocolo no está disponible. Para Outlook de Windows, Microsoft pide estar en la compilación de agosto de 2026 (16.0.20430.20092) o posterior. Excel con Power Query tiene su propia nota en aka.ms/xlewsretirement.
Esto solo sirve hasta abril de 2027: «Re-enabling EWS will stop working in April 2027». La solución de fondo es una versión del programa que no use EWS: pedírsela a quien lo vende o, si el programa es propio, cambiarlo.
Exchange en servidores propios: el ajuste que pide Microsoft
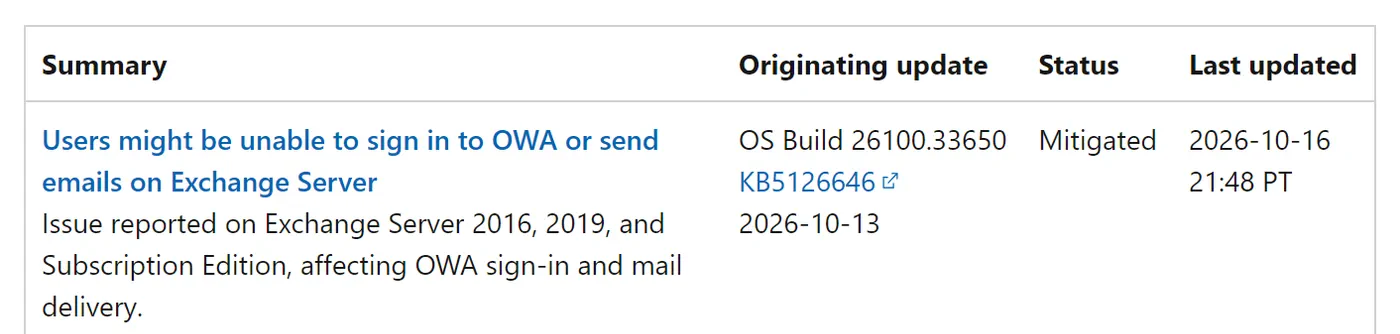
Es otro problema, aparte de EWS. Desde la actualización de Windows Server del 13 de octubre, algunos Exchange 2016, 2019 y Subscription Edition se vuelven inestables: el correo web (OWA) no deja entrar, las colas de correo crecen durante el día y el correo avanza cada vez más lento, hasta casi detenerse, o los miembros de un grupo de disponibilidad (DAG) no logran ponerse de acuerdo. Reiniciar puede arreglarlo, pero solo por un rato. Microsoft aclara que no es por la actualización de Exchange, sino por las de Windows Server: KB5126646 (2025), KB5126655 (2022), KB5126651 (2019) y KB5126868 (2016). No a todos les pasa: depende de la carga del servidor.
La guía del consumo de IA
CISA, el Centro Canadiense de Ciberseguridad y otras agencias publicaron el 22 de octubre «Managing AI Token Consumption for Operational Resilience». Entre su público nombran a las pequeñas y medianas empresas. La idea central: los servicios de IA se cobran o se limitan por tokens, pedazos de texto, y el consumo es más difícil de prever que una licencia por usuario.
Por qué el consumo se dispara
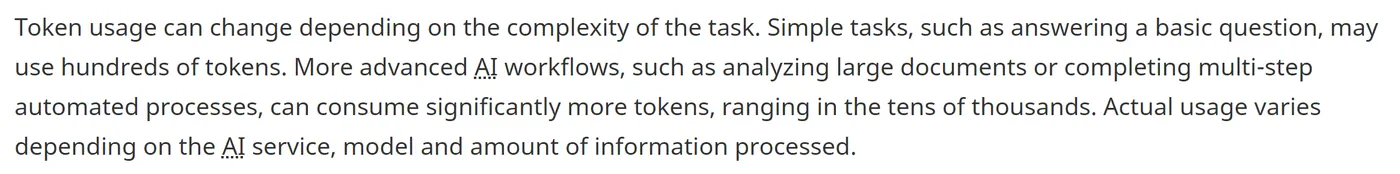
Según la guía, una pregunta sencilla puede gastar cientos de tokens; analizar documentos largos o un proceso automático de varios pasos, decenas de miles. Depende del servicio, del modelo y de cuánta información se procese. El gasto sube con las entradas y respuestas largas, con el historial que se manda en cada petición, con los procesos de varios pasos y con los agentes, cuyo gasto se acumula porque en cada paso vuelven a procesar lo anterior y lo que devolvieron sus herramientas.
La guía también describe ataques que lo aprovechan: inflar el consumo a propósito con preguntas automáticas o abusando de una herramienta de IA abierta al público, para agotar el límite («denial-of-tokens») o para subir la factura («denial-of-wallet»), por ejemplo con preguntas que piden análisis largos o con ciclos en los que la IA se alimenta de su propia respuesta.
Lo que recomienda
- Alertas escalonadas. Su ejemplo: una alerta informativa al 70% de la cuota, una advertencia al 80% y una crítica al 90%. Los porcentajes los fija cada empresa.
- Prioridades. Separar el consumo en tres niveles, de lo crítico a lo cotidiano, para que redactar correos o resumir juntas no se coma lo que necesitan las funciones importantes.
- Gastar menos sin perder calidad. Dar el contexto justo, aprovechar la caché cuando el servicio la tiene, limpiar los datos antes de mandarlos y capacitar a la gente para preguntar mejor.
- El modelo del tamaño de la tarea. Usar el más barato que cumpla, y reconocer cuándo una herramienta tradicional, un modelo más chico o local de fuentes confiables, o el proceso manual, son más eficientes.
- Más de un proveedor, para no depender de uno solo y poder cambiar si uno falla.
- Para infraestructura crítica: planear para cuando la IA no esté disponible o deje de ser confiable, y conservar la forma de operar sin ella, como los procesos con controladores de automatización que se usaban antes o la capacitación para operar a mano.
Fuentes
Consultadas el 21, el 22 y el 23 de octubre de 2026.
Siemens
- Siemens, la falla que ya se usa en ataques, 19 de octubre de 2026: «Siemens has validated that there is an active exploitation of CVE-2026-110936»; «The attackers used a genuine copy of Siemens Software Center with a valid signature and placed their own files next to it»; «outside official channels»; «to our knowledge»; las señales, los indicadores, «Detect on folder and behaviour» y «Never paste a command from a web page into Win+R».
- Siemens, el aviso SSA-580366, 15 de octubre de 2026 (la corrección se agregó el 17; versión 1.2 del 19): «All versions < V4.0.9.8»; «All existing versions of SSC will be auto updated on next startup»; CVSS 3.1 de 6.7 y 4.0 de 8.4.
- CISA, fallas que ya se usan en ataques, 20 de octubre de 2026, y el aviso ICSA-26-295-03, 22 de octubre.
- CISA, PEAK PCAN y Moxa AIG-302, 20 de octubre de 2026. HMS Networks, el aviso HMSSAR-2026-10-19-001 (19 de octubre): «not exploitable over a network»; «not aware of any exploitation». Moxa, MPSA-262560, 16 de octubre.
Correo de Microsoft
- Microsoft, Exchange Team, qué hacer si una aplicación de EWS dejó de funcionar, 21 de octubre de 2026: los programas que lo usan; «Microsoft support cannot perform these steps for you»; los pasos para reactivarlo; «Re-enabling EWS will stop working in April 2027».
- Microsoft, Exchange Team, el retiro de EWS, actualizado el 21 de octubre de 2026: «EWS disablements have been started»; el aviso de siete días; la compilación de Outlook para Windows; Excel Power Query.
- Microsoft, Exchange Team, Exchange inestable tras las actualizaciones de octubre de Windows, 16 de octubre de 2026 (con preguntas frecuentes del 20): las versiones y los KB; «Do not uninstall October 2026 Windows Server updates»; la clave de registro; «a significant security payload»; «There is no imminent follow-up release».
- Microsoft, estado de Windows Server 2025: «Users might be unable to sign in to OWA or send emails on Exchange Server», «Mitigated».
Inteligencia artificial
- CISA, la guía, 22 de octubre de 2026: «CISA, the Canadian Centre for Cyber Security (Cyber Centre), and partners»; «Audience: … Small and Medium Businesses»; «denial-of-tokens or denial-of-wallet attacks».
- Centro Canadiense de Ciberseguridad, la guía completa (ITSM.00.125), octubre de 2026: «may use hundreds of tokens… ranging in the tens of thousands»; las alertas al 70, 80 y 90%; los tres niveles; «smaller or locally run models from trusted sources»; «maintain non-AI capabilities».