 DuneTech Labs
Windows: qué protege la «marca de la web»
Cuando bajas un archivo, Windows le agrega de dónde vino: de internet, de otra computadora o de un lugar restringido o que no es de confianza. Microsoft llama a eso «Mark of the Web», la marca de la web. Con ella, Windows puede avisar antes de abrir el archivo, impedir que se abra solo y aplicar protecciones extra en programas como Microsoft Office o Microsoft Edge. Office, por ejemplo, puede abrir lo descargado en Vista protegida: solo para leer, sin poder editar y sin macros.
La falla que Microsoft corrigió el 13 de octubre permite saltarse esas defensas. La causa, según Microsoft, es una inyección de comandos en el Shell de Windows. Y el atacante no solo puede mandar un archivo: también puede convencer a alguien de hacer clic en un enlace que lo lleve a su sitio.
Qué tan grave es
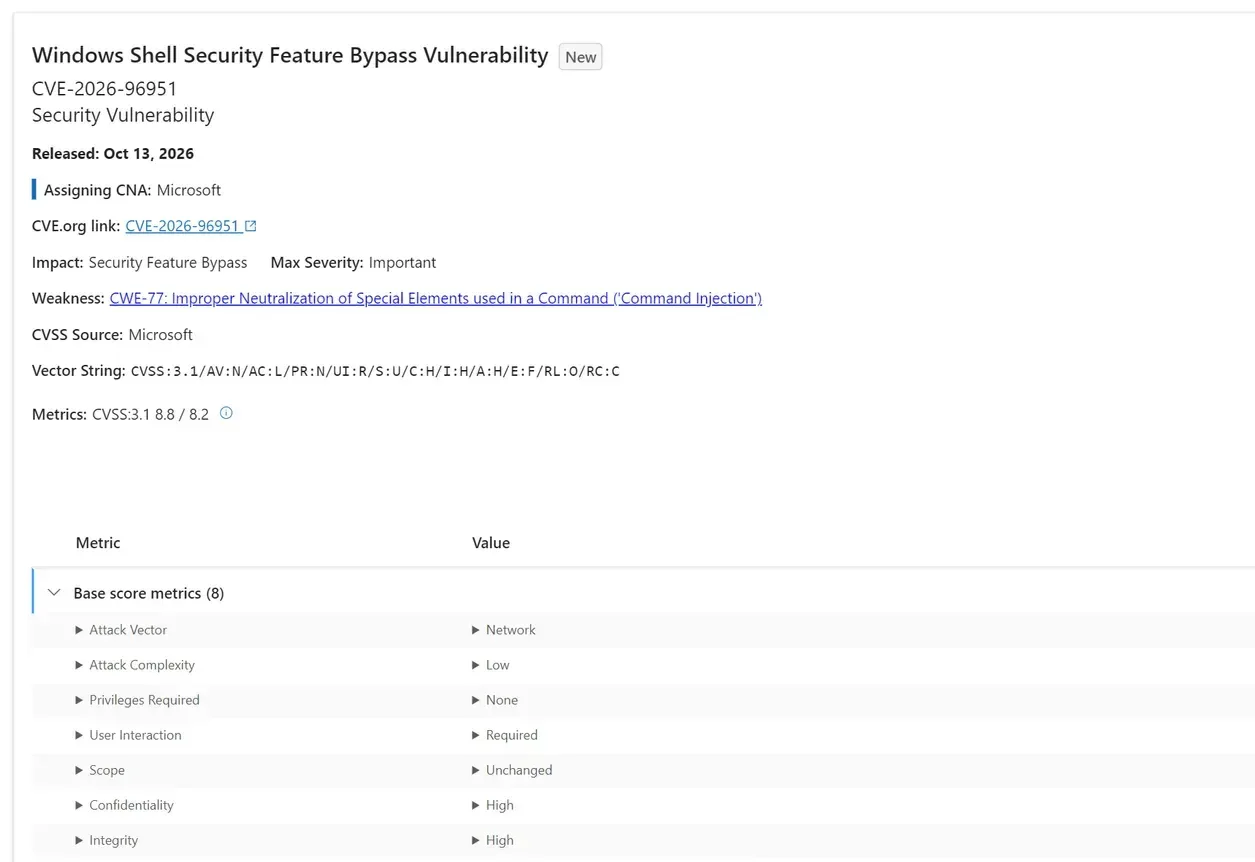
Microsoft le da 8.8 de 10 en la escala CVSS 3.1. Sus métricas dicen por qué: se ataca por red, con poca complejidad y sin necesidad de una cuenta, pero hace falta que alguien haga algo, como abrir el archivo o el enlace. El impacto en confidencialidad, integridad y disponibilidad es alto. El aviso muestra también un 8.2: el mismo puntaje ajustado a cómo está hoy, con código funcional para aprovecharla y una corrección oficial ya publicada.
En la escala propia de Microsoft es «Important»: una falla que podría comprometer la confidencialidad, la integridad o la disponibilidad de los datos, y que Microsoft recomienda corregir lo antes posible. «Critical» queda para las fallas que permiten ejecutar código sin que nadie haga nada. La misma escala aclara que la gravedad no mide qué tan probable es que se use una falla. De esta, Microsoft indica que ya detectó ataques que la usan («Exploitation Detected»).
Qué actualización le toca a cada versión
Todas salieron el 13 de octubre. Junto a cada una, la compilación de Windows que deja instalada.
| Versión | Actualización | Compilación |
|---|---|---|
| Windows 11 24H2, 25H2 y 26H2 | KB5127648 | 26100.9711, 26200.9711 y 26300.9711 |
| Windows 11 26H1 | KB5127646 | 28000.3231 |
| Windows 11 23H2 | KB5126653 | 22631.7652 |
| Windows 10 22H2 y 21H2 | KB5126657 | 19045.7807 y 19044.7807 |
| Windows 10 1809 y Windows Server 2019 | KB5126651 | 17763.9376 |
| Windows 10 1607 y Windows Server 2016 | KB5126868 | 14393.9612 |
| Windows Server 2022 | KB5126655 | 20348.5761 |
| Windows Server 2025 | KB5126646 | 26100.33650 |
| Windows Server 2012 R2 | KB5126836 | 6.3.9600.23470 |
Windows Server 2012 R2 tiene un paso previo: Microsoft recomienda instalar antes la KB5127356, que actualiza la pila de servicio, la pieza de Windows que instala las actualizaciones; sin ella, la de octubre podría no instalarse. Quien las administra con WSUS tiene que aprobar las dos. La de octubre es del programa de actualizaciones extendidas (ESU): la reciben los servidores inscritos en él.
¿Todavía le llegan actualizaciones?
- Windows 11 24H2, Home y Pro: la actualización de octubre de 2026 es la última para esas dos ediciones. Microsoft recomienda pasar a la versión más reciente de Windows 11.
- Windows 10 22H2: solo si la computadora está inscrita en el programa de actualizaciones extendidas (ESU). El programa para hogares acepta inscripciones hasta que termina, el 12 de octubre de 2027, pero no se puede usar en empresas: no se ofrece a los equipos unidos a un dominio o a Microsoft Entra ni a los administrados con MDM. En una empresa, pregúntale a quien administra las computadoras.
- Windows 10 Enterprise LTSC 2021: el soporte gratuito termina el 12 de enero de 2027.
- Windows Server 2012 R2: su tercer año de actualizaciones extendidas terminó el 14 de octubre de 2026.
- Windows 10 Enterprise 2016 LTSB: su soporte extendido terminó el 14 de octubre de 2026.
Lo que dice CISA
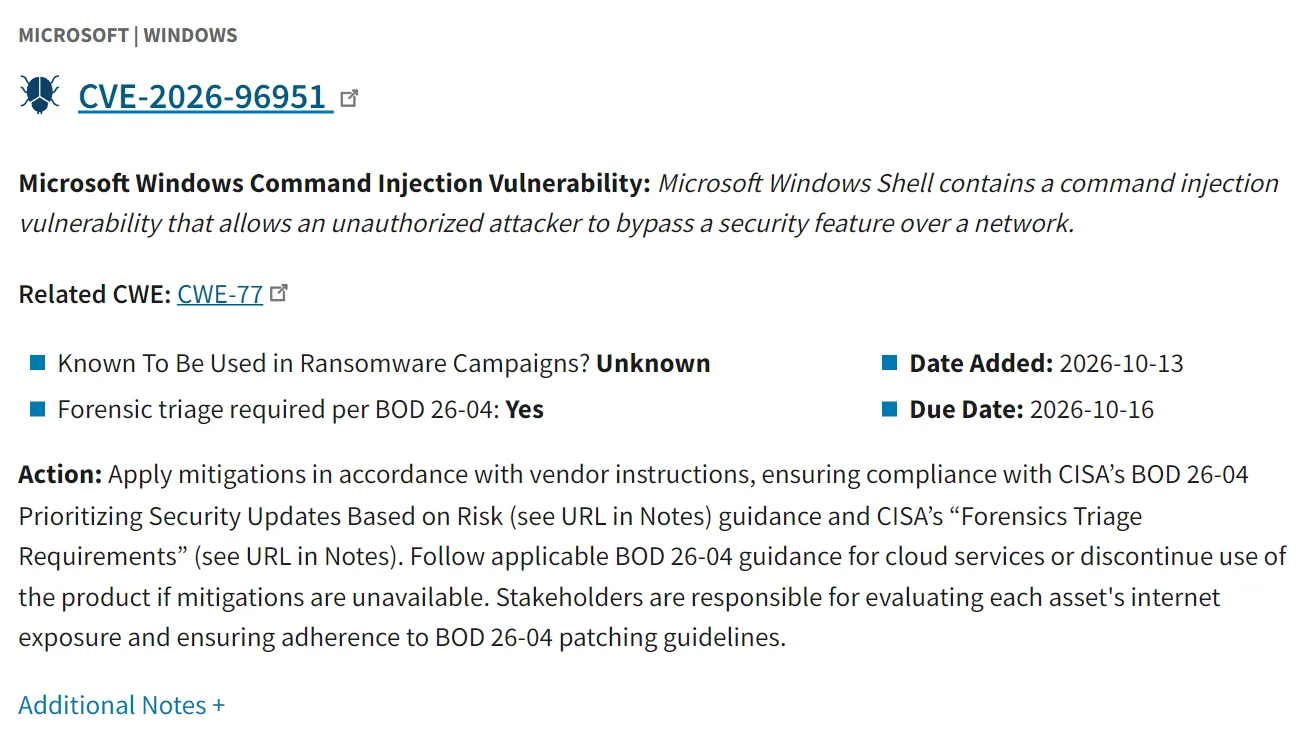
El plazo que puso CISA al agregarla a su catálogo, el 16 de octubre, solo obliga a las agencias federales civiles de EE. UU., pero CISA recomienda a todas las organizaciones darle prioridad. ¿Se usa en ataques de ransomware? CISA responde «Unknown»: no lo sabe.
Software de planta: Ignition y Eclipse Milo
Qué es un SCADA y qué es OPC UA
Inductive Automation, el fabricante de Ignition, define el SCADA como un conjunto de software y equipos que permite controlar y supervisar procesos industriales: se conecta directamente con la maquinaria de planta y muestra datos en tiempo real, a partir de controladores (PLC) o unidades remotas (RTU).
OPC es un estándar para intercambiar información entre equipos y programas —PLC, medidores, bases de datos—, que publica y mantiene la OPC Foundation. OPC UA es su versión más reciente, que no depende de la plataforma ni del fabricante. Eclipse Milo es una implementación de OPC UA de código abierto, con las piezas para hacer clientes y servidores.
Ignition sí lleva Milo
La publicación no lo afirmaba porque no teníamos una fuente que lo dijera. Ahora la hay: según la documentación de Ignition 8.3, la versión 8.3.9 actualizó su biblioteca Eclipse Milo a la 1.1.6, y la 8.3.10, a la 1.1.7. La línea 8.1 usaba Milo 0.6: la 8.1.27 la actualizó de la 0.6.3 a la 0.6.9. Ninguna fuente dice qué versión de Milo lleva la 8.1.55. Sus notas dicen que corrige la CVE-2026-63252, una de las fallas de Milo; las otras dos que tocan a la 0.6 (la CVE-2026-60007 y la CVE-2026-63248) no aparecen en ellas. Quien siga en la 8.1 puede preguntárselo a Inductive Automation.
La falla de Ignition, completa
Afecta de la 8.1.0 a la 8.1.54 y de la 8.3.0 a la 8.3.8. El módulo Perspective de Ignition no valida bien los privilegios de la sesión al decidir quién tiene acceso de diseñador (el de quien arma el sistema): un usuario con cuenta y acceso a un proyecto de Vision, otro de sus módulos, podría dar su identificador de sesión de Vision, obtener privilegios de diseñador y, con ellos, correr el código que quiera en el servidor de Ignition, el Gateway.
Su gravedad es de 8.8 de 10 en la escala CVSS 3.1. Se ataca por red y con poca complejidad; pide una cuenta, aunque sea con permisos bajos, y no necesita que nadie haga clic. Es el caso contrario al de Windows, que no pide cuenta pero sí que alguien abra el archivo.
La misma actualización corrige una segunda falla, la CVE-2026-63252 (7.5 de 10): agotar la memoria del Gateway hasta dejarlo sin servicio, sin tocar la confidencialidad ni la integridad de los datos. El fabricante dice que todas las versiones 8.1 anteriores a la 8.1.55 y todas las 8.3 anteriores a la 8.3.9 tienen las dos.
Un detalle para quien pasa a la 8.3.9: con Milo 1.1.6, activar los diagnósticos del servidor OPC UA pide el rol ConfigureAdmin o SecurityAdmin. Las instalaciones nuevas se lo dan al usuario predeterminado, opcuauser; en los Gateways que se actualizan hay que agregarlo a mano.
Las seis fallas de Eclipse Milo

El aviso de CISA dice «5 Vulnerabilities», pero enumera seis identificadores (CVE); aquí van los seis. Todas llegan hasta la 1.1.4. La gravedad es la de la escala CVSS 3.1, de 10.
| Falla | Desde | Gravedad | Qué permite |
|---|---|---|---|
| CVE-2026-58080 | 1.0 | 8.2 | En servidores que dependen de permisos por rol y arman su configuración con copy(), un cliente anónimo, donde se permiten sesiones anónimas, podría leer los permisos, usar métodos protegidos o borrar nodos protegidos. |
| CVE-2026-62927 | 1.0 | 7.5 | Un cliente anónimo o con permisos bajos podría ejecutar un método que tiene prohibido, mandándolo junto con uno permitido. |
| CVE-2026-63252 | 0.6 | 7.5 | Un cliente sin autenticar podría agotar la memoria del servidor y, posiblemente, tumbarlo. |
| CVE-2026-60007 | 0.6 | 7.4 | Alguien en medio de la conexión que capture una contraseña cifrada con Basic128Rsa15 podría recuperarla y entrar con ella. |
| CVE-2026-63248 | 0.6 | 6.5 | Un cliente anónimo puede activar los diagnósticos; con un certificado de confianza, podría leer los de seguridad de otras sesiones: usuarios, historial de inicio de sesión, formas de autenticación y certificados de los clientes, entre otros datos. |
| CVE-2026-61387 | 1.0 | 5.3 | Un cliente sin autenticar podría impedir que se creen nuevos elementos monitoreados hasta que se reinicie el servidor; lo demás sigue funcionando. |
La versión que las corrige, Milo 1.1.5, salió el 16 de julio de 2026.
Lo que recomienda CISA, además de la actualización que pide el fabricante
- Que estos sistemas no queden expuestos a internet, y que estén detrás de firewalls y separados de la red de oficina.
- Si hace falta acceso remoto, usar métodos más seguros, como una VPN, sabiendo que la VPN también puede tener fallas, debe estar actualizada y solo es tan segura como los equipos que conecta.
- Analizar el impacto y el riesgo antes de aplicar cualquier medida.
Desarrollo de software: GitHub
Cambios en partes: cómo funcionan
Un cambio grande se parte en dos o más solicitudes de cambio (pull requests) del mismo repositorio: la primera, la de abajo, apunta normalmente a la rama principal del repositorio (la versión base del código), y cada una de las siguientes apunta a la de abajo. Cada parte muestra solo su propia diferencia, así que quien revisa ve un cambio chico por capa. GitHub lo sugiere también para el código que generan los agentes de IA: le da a cada cambio su lugar.
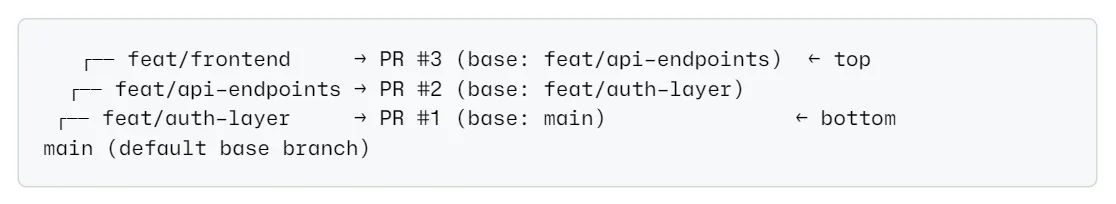
Las reglas de protección, como las aprobaciones de los responsables del código (CODEOWNERS), y las pruebas automáticas corren en cada parte, no solo en la de abajo. Se integran de abajo hacia arriba, o todas de una vez integrando la de arriba. No funciona entre bifurcaciones (forks) ni en GitHub Desktop. Los cambios en partes están en todos los planes de github.com; GitHub Enterprise Server, la versión que una empresa instala en sus propios servidores, los tendrá en una versión próxima. Y que las partes se integren solas al cumplir los requisitos se irá activando en las próximas semanas, según el anuncio del 6 de octubre. Desde la terminal se empieza con gh extension install github/gh-stack.
El aislamiento de Copilot: qué hace y qué no
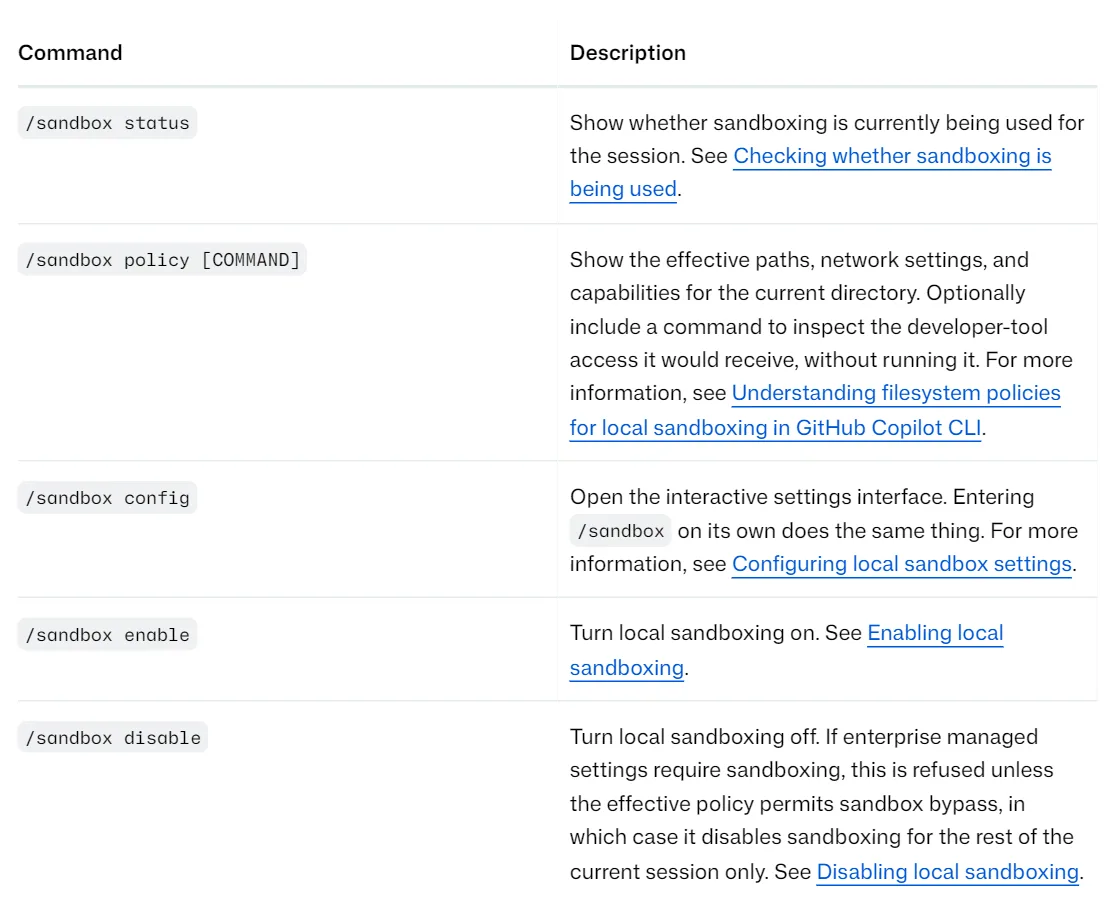
GitHub Copilot, la IA de GitHub para programar, puede correr comandos en la computadora de quien programa. El aislamiento local limita lo que esos comandos tocan, y viene apagado. Activado, y con su configuración de fábrica, los comandos pueden escribir en la carpeta de trabajo, en las temporales y en algunas cachés de compilación (en un repositorio de Git, también en sus metadatos); lo demás queda bloqueado salvo que se dé permiso. Pueden salir a internet, y la red local viene cerrada, con las excepciones de abajo. Y reciben credenciales de relleno para Git y para gh, la herramienta de GitHub para la terminal: un proxy local las cambia por las reales solo para destinos HTTPS aprobados.
Sus límites, según la propia GitHub:
- No es una máquina virtual ni un contenedor: usa los controles del propio sistema operativo, por medio de Microsoft eXecution Container (MXC).
- Las herramientas de archivos de la propia Copilot CLI, la versión de Copilot para la terminal, no pasan por ese aislamiento: respetan la configuración «en lo posible».
- En Linux no puede cerrar la red local a los comandos que lanza.
- En Windows, el proxy y las reglas por sitio piden activar la red local y dependen de que cada programa respete el proxy: no protegen igual que en macOS y Linux contra las conexiones directas.
- El reemplazo de credenciales no esconde las que estén en archivos, en otras variables de entorno o en la autenticación de servidores MCP remotos.
- Las solicitudes para saltarse el aislamiento vienen permitidas, y un comando aprobado así se salta también el reemplazo de credenciales y el proxy.
En Windows pide Windows 11 25H2 con la actualización KB5124010 o posterior, o 26H1 con la KB5124006 o posterior. Para la 25H2, la actualización de octubre (KB5127648) dice que ya incluye la KB5124010.
Línea de tiempo
Todas las fechas son de 2026.
| Fecha | Qué pasó |
|---|---|
| 2 de junio | GitHub abre a prueba el aislamiento de Copilot |
| 16 de julio | Sale Eclipse Milo 1.1.5, con las correcciones |
| 30 de julio | GitHub abre a prueba los cambios en partes |
| 25 de agosto | Sale Ignition 8.3.9, con Milo 1.1.6 |
| 15 de septiembre | Sale Ignition 8.1.55 |
| 16 de septiembre | Aviso de seguridad de Inductive Automation |
| 23 de septiembre | El aislamiento llega a la app de Copilot |
| 6 de octubre | Los cambios en partes, para todos los planes de github.com |
| 7 de octubre | El aislamiento local de Copilot sale de prueba: disponible en Copilot CLI, la app y VS Code con Agent Host |
| 13 de octubre | Microsoft corrige la falla de Windows; CISA la agrega a su catálogo y publica el aviso de Ignition |
| 14 de octubre | Termina el tercer año de actualizaciones extendidas de Windows Server 2012 R2 |
| 15 de octubre | Aviso de CISA sobre Eclipse Milo |
| 16 de octubre | Plazo de CISA para las agencias federales civiles de EE. UU. |
Fuentes
Consultadas el 16 y el 17 de octubre de 2026.
Windows
- Microsoft, la falla CVE-2026-96951, 13 de octubre: «An attacker who successfully exploited the vulnerability could evade Mark of the Web (MOTW) defenses»; «an attacker could entice a user to either click a link that directs the user to the attacker's site or send a malicious attachment»; «Improper neutralization of special elements used in a command ('command injection') in Windows Shell». La tabla de actualizaciones y compilaciones, de la lectura del 17.
- Microsoft, la marca de la web: «Windows uses security information, sometimes called Mark of the Web (MOTW), to determine whether a file should display a security warning before it's opened»; «Microsoft Office apps may open downloaded files in Protected View to help prevent malicious content from running automatically».
- Microsoft, su escala de gravedad: «Microsoft recommends that customers apply Important updates at the earliest opportunity»; «The measure of a vulnerability's severity is distinct from the likelihood of a vulnerability being exploited».
- Microsoft, KB5127648: «The October 2026 monthly security update is the last update available for these editions»; «we recommend you upgrade to the latest version of Windows 11». KB5126657: «Free support for Windows 10 Enterprise LTSC 2021 ends on January 12, 2027». KB5126836: «we recommend you first install the latest Servicing Stack Update SSU KB5127356»; «you must approve SSU KB5127356 and this update KB5126836».
- Microsoft, actualizaciones extendidas de Windows 10 para hogares: «You can enroll in ESU any time until the program ends on October 12, 2027»; «The consumer ESU program can’t be used in commercial scenarios»; «Go to Settings > Update & Security > Windows Update». Ciclo de vida de Windows Server 2012 R2 y de Windows 10 2016 LTSB.
- Microsoft, preguntas sobre Windows Update: «Select Start > Settings > Windows Update > Update history»; y la información del equipo: «Right-click Start and choose Windows Settings, select System and pick About».
- CISA, su catálogo: «Known To Be Used in Ransomware Campaigns? Unknown»; y su alerta del 13 de octubre: «While BOD 26-04 applies only to FCEB agencies, CISA encourages all organizations to […] prioritize remediation of KEV Catalog vulnerabilities».
Software de planta
- Inductive Automation, qué es un SCADA: «SCADA is a system of software and hardware elements that allows organizations to control and monitor industrial processes by directly interfacing with plant-floor machinery and viewing real-time data».
- Inductive Automation, OPC UA en Ignition: «OPC UA is the latest revision of the OPC specification, which offers platform and vendor neutral transfer and use of industrial data».
- Eclipse Milo, su repositorio: «Milo is an open-source implementation of OPC UA»; y la versión 1.1.5, publicada el 16 de julio de 2026.
- Inductive Automation, novedades de la 8.3: «Updated the Eclipse Milo OPC UA library to version 1.1.6»; y de la 8.1: «Updated the OPC UA module's implementation of the Eclipse Milo library from 0.6.3 to 0.6.9».
- Inductive Automation, notas de la 8.1.55: «Fixes CVE-2026-63252»; y de la 8.3.9: «Enabling Server Diagnostics on the OPC UA Server will now require the ConfigureAdmin or SecurityAdmin role»; «upgraded Gateways will need the role added to manually».
- Inductive Automation, avisos de seguridad: «All Ignition 8.1 releases prior to 8.1.55 and all 8.3 releases prior to 8.3.9 are affected by both issues»; «These measures reduce exposure but do not remediate the vulnerabilities; upgrading remains the recommended action».
- CISA, aviso de Ignition, 13 de octubre, y su versión técnica: «The Ignition Perspective module does not properly validate session privileges when determining Designer-level access»; «execute arbitrary code in the context of the Ignition Gateway process».
- CISA, aviso de Eclipse Milo, 15 de octubre, y su versión técnica, con cada falla: por ejemplo, «allowing an anonymous or otherwise low-privileged client to execute a denied method by batching it with an allowed method».
GitHub
- GitHub, cómo funcionan los cambios en partes: «reviewers see a small diff for each layer instead of the large pull request»; «Cross-fork stacks are not supported». Y sus anuncios del 30 de julio y del 6 de octubre: «available on all github.com plans and will be included in an upcoming GitHub Enterprise Server release».
- GitHub, el aislamiento local: «it does not run your commands inside a separate virtual machine or container»; «Sandboxed tools receive placeholders, and a local proxy supplies the real credentials only to approved HTTPS destinations». Y cómo usarlo: «By default, sandboxed commands and tools can write within your current working directory and temporary folders»; «On Linux, bubblewrap cannot control local network access independently for spawned processes»; «It does not hide secrets in credential files, other environment variables, or remote MCP authentication».
- GitHub, anuncios del aislamiento: 2 de junio, 23 de septiembre y 7 de octubre.