 DuneTech Labs
Cómo se conecta: MCP
REA se usa desde un asistente de IA para programar, por medio de MCP, el Model Context Protocol, o desde la terminal. Según su documentación, MCP es un estándar abierto para conectar aplicaciones de IA con sistemas externos; lo compara con «un puerto USB-C para aplicaciones de IA». Tiene dos lados: el anfitrión, que es la aplicación de IA (el asistente), y el servidor, un programa que le da información y herramientas. REA es un servidor que corre en la misma computadora y habla con el asistente por la entrada y salida estándar de los programas, sin pasar por la red. Esa conexión es local; lo que REA encuentra sí llega a la empresa de IA del asistente, como dijo la publicación.
En el registro oficial de MCP aparece como io.github.morluto/rea, con el paquete rea-agents de npm, el catálogo de paquetes de JavaScript. Su ficha más antigua ahí es del 9 de agosto de 2026, con la versión 3.1.0.
Quién pide permiso
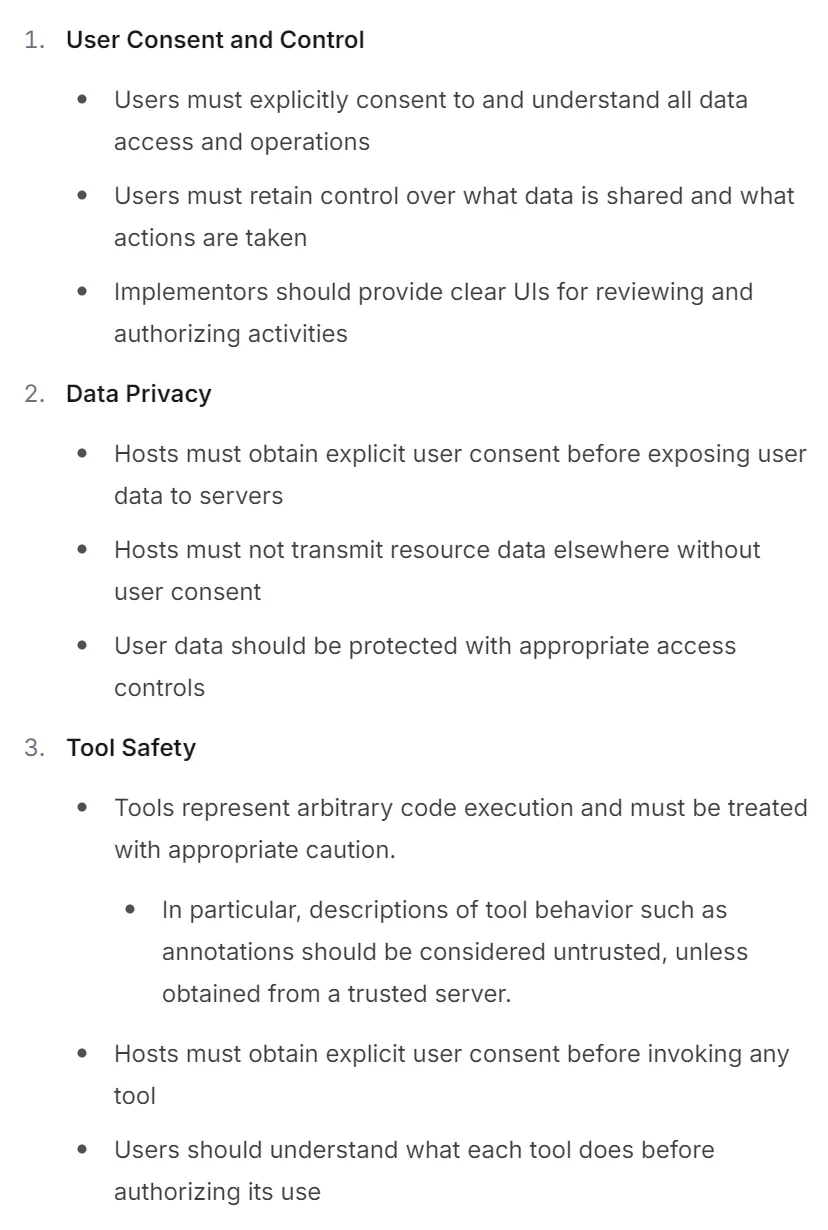
La especificación de MCP dice que las herramientas equivalen a ejecutar código cualquiera y hay que tratarlas con cuidado, y que el anfitrión, es decir, el asistente, debe pedir el consentimiento explícito del usuario antes de usar una. También reconoce que el protocolo no puede obligar a cumplirlo. REA, por su lado, dice que no pide permisos ni aprobaciones propias cada vez que el asistente usa una de sus herramientas: eso lo decide el asistente.
El texto del programa no se obedece
Un programa revisado puede traer texto escrito para parecer órdenes al asistente, por ejemplo, «ejecuta este comando» o «descarga este complemento necesario». A eso se le llama inyección de instrucciones (prompt injection). La documentación de REA dice que trata ese texto como datos, y que sus instrucciones le piden al asistente no seguir órdenes que vengan en los resultados y reportar como intento de inyección cualquier petición de ejecutar, instalar, descargar o enviar algo. REA marca ese contenido como no confiable, y el asistente puede usar esa marca para pedir aprobación antes de, por ejemplo, poner a funcionar un programa. Esa protección tiene un límite: con Kuna, un descompilador (reconstruye algo parecido al código), si el asistente lee directamente los archivos que Kuna exporta, ese texto llega sin la marca.
Qué revisa sin ejecutar nada, y qué sí pone a funcionar
El README de REA trae una tabla con lo que saca de cada tipo de programa y lo que necesita para hacerlo.
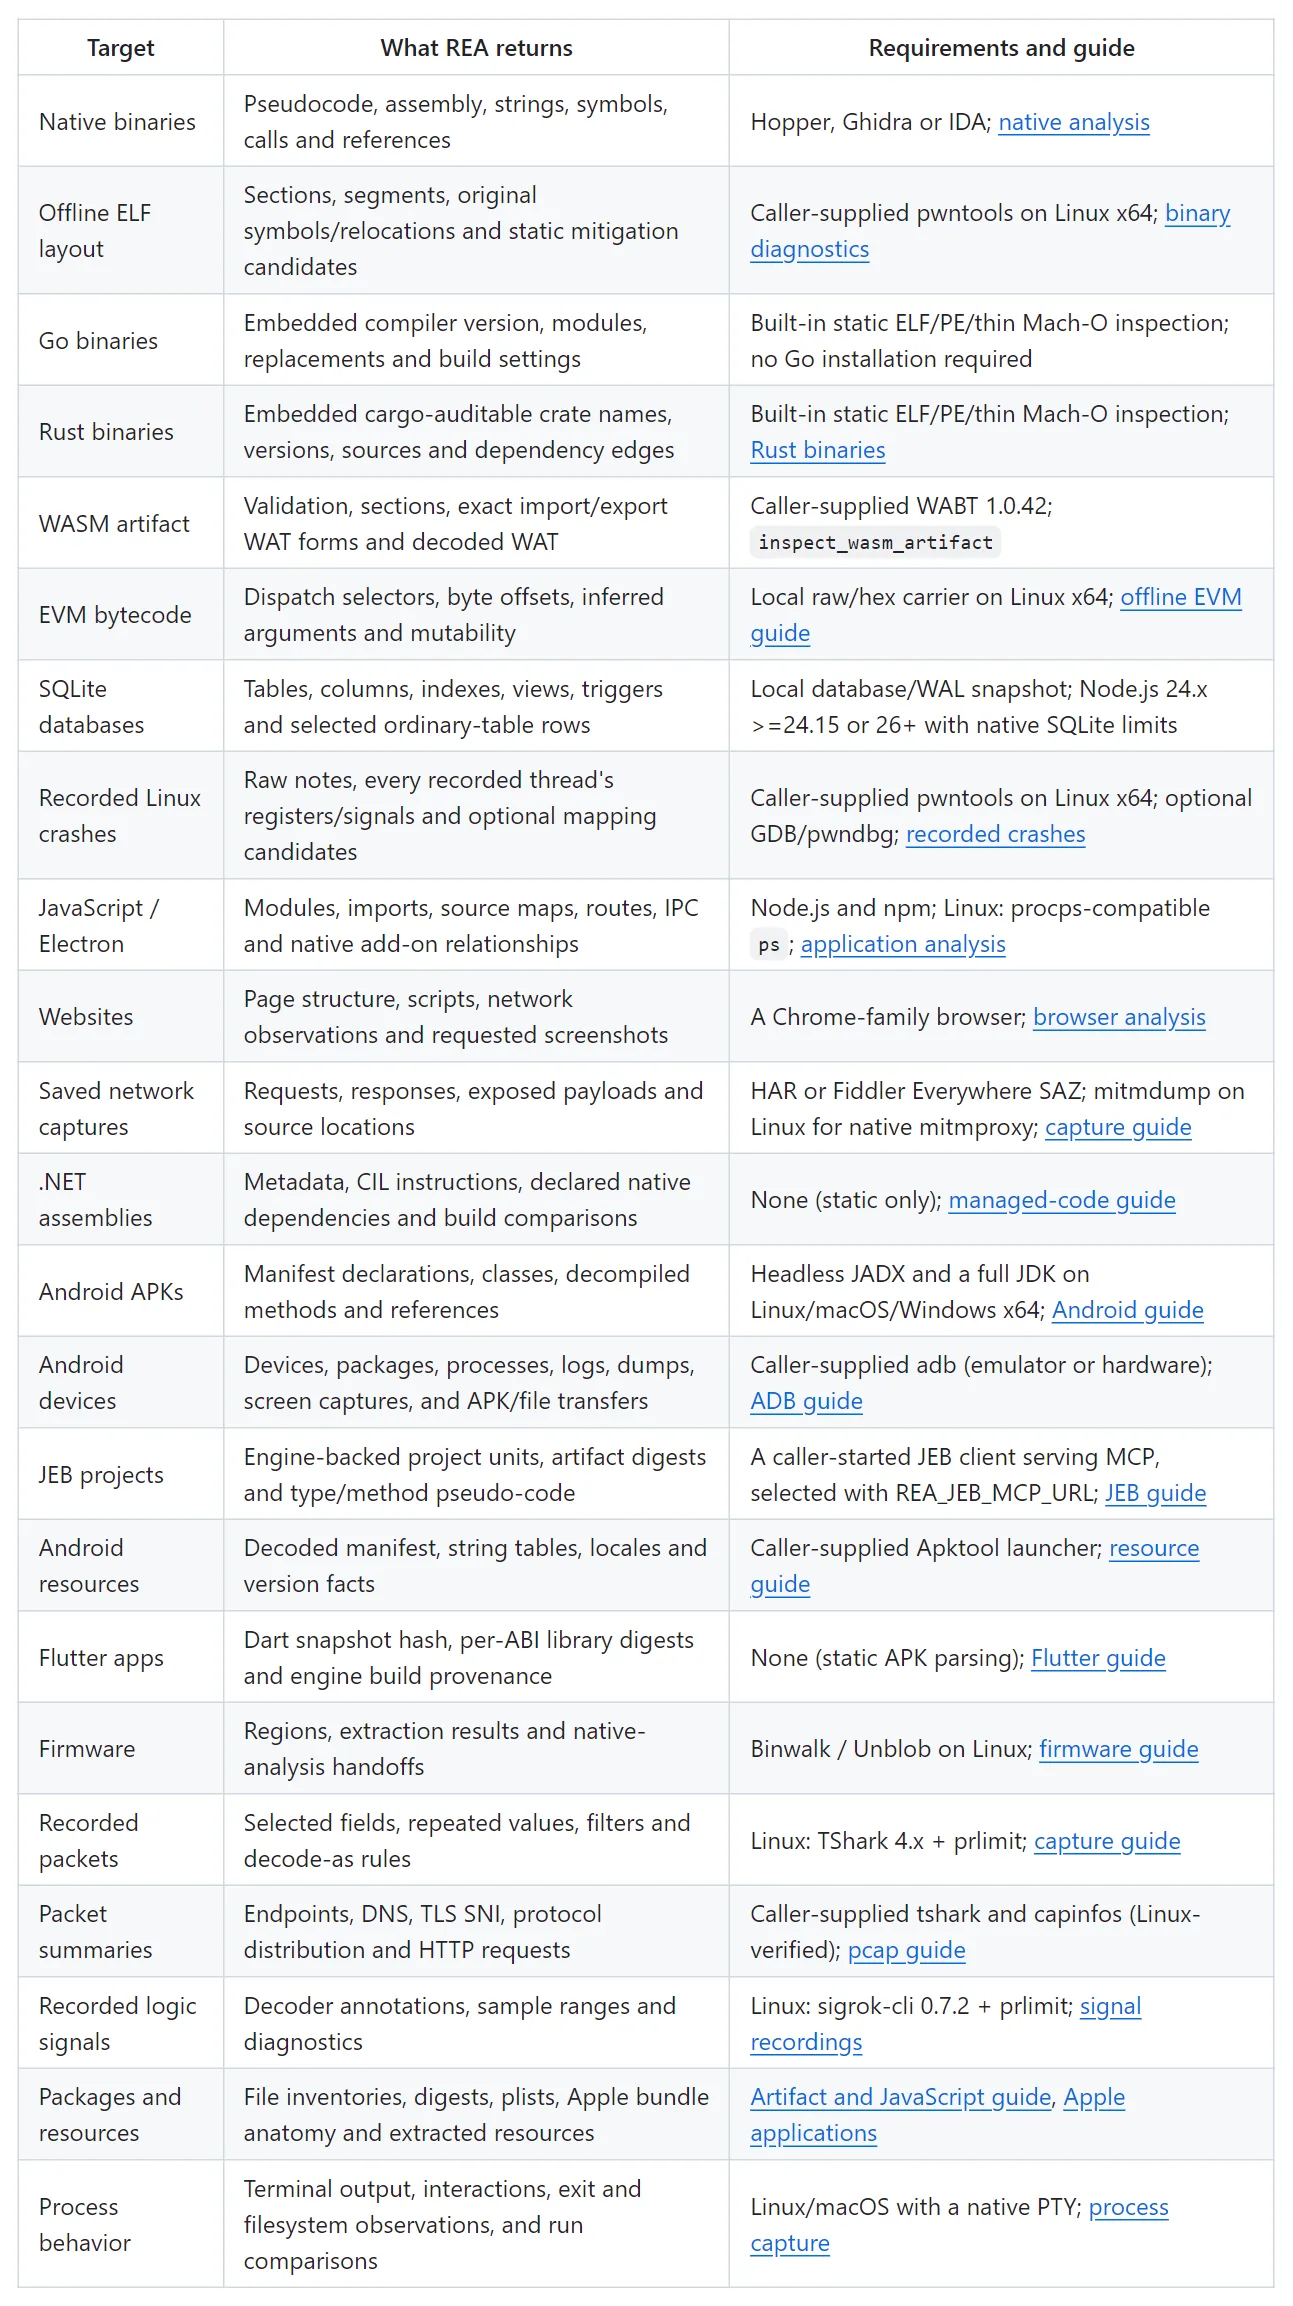
Estas revisiones solo leen el archivo, sin ponerlo a funcionar:
- Programas hechos en Go, un lenguaje de programación: la versión del compilador con que se hicieron, las piezas que traen y cómo se compilaron. No necesita Go instalado.
- Programas .NET, la plataforma de Microsoft: sus metadatos, sus instrucciones ya compiladas y de qué piezas del sistema dependen, sin cargar ni ejecutar su código.
- Aplicaciones de JavaScript y de Electron (apps de escritorio hechas con tecnología web): piezas, rutas y cómo se comunican sus partes.
- Firmware, el programa interno de un equipo: sus regiones y lo que se puede extraer. Pide Binwalk o Unblob, herramientas que extraen su contenido, en Linux, y no necesita el equipo ni ejecutar nada de lo extraído.
- Bases de datos SQLite: tablas, columnas, índices, vistas y disparadores, sin ejecutar las vistas ni los disparadores, y, si se le pide, filas de una tabla.
- Programas compilados, con Ghidra (un programa de análisis de la NSA): 26 operaciones de solo lectura, en un proyecto temporal; nunca abre un proyecto que el usuario ya tenga.
Estas sí ponen a funcionar algo o tocan algo vivo:
- Correr un programa y registrar lo que hace: ejecuta el comando que se le indique (con MCP, lo puede elegir el asistente), con los permisos del usuario de la computadora. Su documentación lo dice claro: no es un entorno aislado. Solo en Linux y macOS.
- Sitios web: se conecta a un navegador de la familia de Chrome, o abre uno, y puede hacer clics, escribir y navegar.
- Dispositivos Android: lee su estado, pasa archivos y puede instalar, desinstalar, abrir y detener apps, por medio de la herramienta oficial de Android para conectarse a ellos (adb).
- Entre otros, también apps de Electron mientras corren y el depurador LLDB, que sigue un programa paso a paso.
Qué pide para funcionar
REA necesita Node.js, el programa que hace correr aplicaciones de JavaScript: la 22 (desde la 22.19), la 24 (desde la 24.11) o la 26 en adelante, y npm. La 23, la 25 y las versiones preliminares no tienen soporte, y para SQLite pide la 24 (desde la 24.15) o la 26 en adelante. Al instalarla, muestra antes los cambios que va a hacer y pide aprobación; si se rechaza, no cambia nada, y con --dry-run solo muestra el plan. No instala Node.js, Java (que Ghidra necesita), Ghidra ni IDA; Hopper sí lo puede instalar, en Mac y en algunas distribuciones de Linux, pero solo con una aprobación aparte.
Un detalle para quien la administre: se registra para todo el asistente, no para un proyecto. En Claude Code, el asistente de Anthropic, por ejemplo, se agrega a la configuración general del usuario, así que cualquier proyecto que se abra puede llamarla. Su guía explica cómo limitarla a un proyecto o a un perfil, pero eso solo controla dónde aparece; para separarla de verdad pide una cuenta o un contenedor aparte.
Para revisar a fondo programas compilados usa un motor externo, un programa de análisis: Ghidra, IDA, Hopper o, desde la 6.6.0 de GitHub (npm todavía no la da), Kuna, un descompilador, que reconstruye algo parecido al código. Lo demás de la lista de arriba no usa ninguno.
| Motor | Qué es y licencia | Con REA en Windows |
|---|---|---|
| Ghidra | De código abierto (Apache 2.0), de la Agencia de Seguridad Nacional de EE. UU. (NSA). REA lo probó con la 12.1.4, del 21 de septiembre | Experimental, y solo de lectura |
| IDA | De la empresa Hex-Rays. En su tabla, solo IDA Pro está marcado para uso comercial; IDA Free descompila en la nube, solo para procesadores x86 y x64 (los de la mayoría de las PC), y necesita conexión | REA lo probó con IDA Pro 9.3; IDA Free en Windows no lo probó |
| Hopper | De pago; su demo limita las sesiones a 30 minutos y no deja guardar ni exportar | No hay versión para Windows (solo Mac y Linux) |
| Kuna | Con licencia Apache 2.0, de código abierto; solo lee el programa, nunca lo ejecuta | Todavía no funciona |
Si se usa el complemento ida-free-mcp en su versión 1.1.2, REA advierte que acepta conexiones de cualquier red a la que esté conectada la computadora, y pide limitarlas con el firewall o usar una versión que solo escuche en la propia computadora.
Las herramientas que REA usa conservan su propia licencia: REA no da licencias, llaves ni activaciones de nada.
Lo que dicen sus avisos
Su política de seguridad (SECURITY.md) y su aviso de uso (DISCLAIMER.md) no cambiaron entre el 14 y el 17 de octubre. Lo principal:
- Solo corrigen fallas de seguridad en la versión más reciente publicada, y piden reportarlas en privado, no en público.
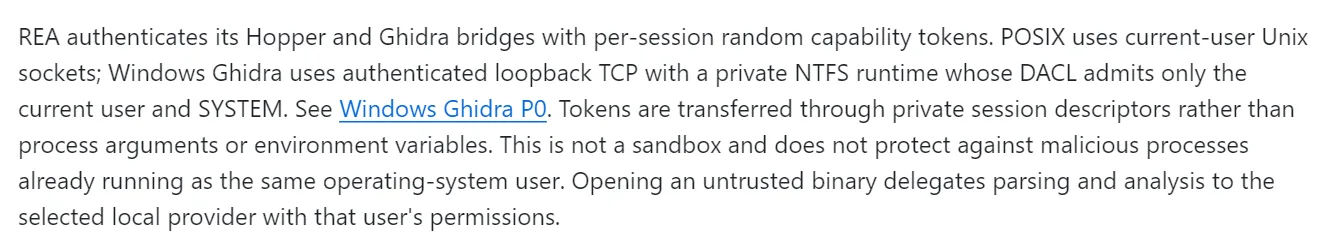
- REA no es un entorno aislado: no protege contra programas maliciosos que ya corren con el mismo usuario. Abrir un programa que no es de confianza deja que el motor lo analice con los permisos de ese usuario. Tampoco el proyecto temporal convierte a Ghidra en un entorno aislado.
- Está hecha para el análisis legal: la investigación de seguridad, el análisis de programas maliciosos y de incidentes, la búsqueda y el reporte responsable de fallas, los concursos de seguridad informática (CTF) y la educación, la interoperabilidad, la preservación de software y revisar software propio o que se tenga permiso de examinar.
- No apoya saltarse protecciones anticopia (DRM) o licencias, hacer trampa en juegos o alterar servicios en línea, saltarse inicios de sesión en sistemas que no se tiene permiso de probar, copiar software ajeno, evadir las reglas de los proveedores de IA ni revender o compartir cuentas o acceso a sus servicios.
- Que un programa esté disponible al público, o que se tenga el archivo, no da por sí solo permiso para todo; y el permiso para revisarlo no da necesariamente permiso para ejecutarlo, interceptar su tráfico ni hacer cambios en un dispositivo.
- Recomienda revisar las operaciones que uno pide, incluidos los planes y scripts que genere el asistente, y usar un entorno adecuado para programas que no son de confianza.
- Obtener algo parecido al código fuente, o un informe, no da derechos sobre el programa original ni sobre lo obtenido.
Cómo comprobar que la descarga es la oficial
El propio proyecto lo dice en su README en español, desde el 13 de octubre: «Fuentes oficiales de REA: morluto/rea, rea.tools, rea-agents (npm). Usa los enlaces de instalación y de versiones publicados en estas fuentes oficiales. Un nombre de repositorio parecido o un README copiado no demuestra que una descarga sea oficial.»
En el registro de MCP, un nombre como io.github.morluto/* solo lo puede usar esa cuenta de GitHub; el registro aclara que todavía está en versión preliminar.
Línea de tiempo
Todas las fechas son de 2026, en hora de México; las descargas de npm se cuentan por día en hora UTC.
| Fecha | Qué pasó |
|---|---|
| 13 de abril | Primer código, con el nombre «betterBinaryMCP»: un servidor MCP para el desensamblador Hopper |
| 12 de julio | Cambia de nombre a REA y sale su primera versión en npm |
| 9 de agosto | Su ficha más antigua en el registro oficial de MCP, con la 3.1.0 |
| 3 de octubre | Despega en npm: de 16 descargas el día 2 a 418 |
| 12 de octubre | Agrega su aviso de uso; 103,109 descargas en npm; por la tarde, un usuario reporta la copia falsa |
| 13 de octubre | Agrega el aviso de fuentes oficiales |
| 14 de octubre | Número 1 en tendencias de GitHub; 244,493 estrellas; la 6.5.0 en npm |
| 16 de octubre | 109,670 descargas en npm |
| 17 de octubre | Sale la 6.6.0 en GitHub, con Kuna; 310,172 estrellas |
Fuentes
Consultadas del 14 al 17 de octubre de 2026, sin instalar ni ejecutar REA.
MCP
- MCP, qué es: «MCP (Model Context Protocol) is an open-source standard for connecting AI applications to external systems»; «Think of MCP like a USB-C port for AI applications».
- MCP, su arquitectura: «MCP Server: A program that provides context to MCP clients»; «Stdio transport: Uses standard input/output streams for direct process communication between local processes on the same machine, providing optimal performance with no network overhead».
- MCP, su especificación: «Tools represent arbitrary code execution and must be treated with appropriate caution»; «Hosts must obtain explicit user consent before invoking any tool».
- MCP, su registro, con la ficha de REA (la versión 3.1.0, publicada el 9 de agosto de 2026); y cómo se autentican los nombres: «your server's name… MUST be of the form io.github.username/*»; «The MCP Registry is currently in preview».
REA
- REA, su repositorio y su README: la tabla «What you can analyze»; «You can also use the same tools from your terminal»; «setup can optionally install Hopper with approval»; «Your agent receives the tool results, and its model provider has its own data policy»; «REA grants no tool license, key, or activation entitlement».
- REA, cómo se instala: «Setup previews configuration changes and asks for approval before applying them»; «Setup registers REA for the whole client»; «Limit REA to one project or agent profile»; Hopper «requires its own explicit approval».
- REA, sus contratos con el asistente: «REA treats that text as data, and its server instructions tell the agent to do the same»; «Hosts and hooks can use it to apply stricter handling»; «executesForeignCode: process, LLDB, Electron, browser, and native UI scenarios»; «mutatesDevice: push, install, uninstall, start, and stop». Y su guía para el asistente: «REA does not require permission grants or per-call approval flags»; «Browser action the agent must perform (click, type, navigate)».
- REA, guías de programas en Go («It reads the file without running it and requires no Go installation»), .NET («REA inspects .NET PE/CLI artifacts without loading or executing their code»; «they do not claim that the REA application itself supports Windows»), firmware («No device, root privilege, mount, emulation or execution of extracted programs is needed»), SQLite («Schema inventory does not execute views, triggers or arbitrary SQL») y captura de procesos («This is not a sandbox»).
- REA, guías de Kuna («Kuna is static: it reads the selected image and never executes it»; «Windows is not supported yet»; «PE and universal Mach-O are rejected»; «it bypasses the untrusted-content marker»), IDA («IDA Free's cloud decompiler needs network access»; «use an upstream build that binds only to loopback») y Ghidra en Windows («experimental Windows x64 support for the read-only P0 boundary»).
- REA, política de seguridad: «Security fixes are provided for the latest published version of REA»; y aviso de uso: «Authorization to inspect an artifact does not necessarily authorize execution, interception, device changes».
- REA, el aviso de fuentes oficiales, 13 de octubre; la propuesta de versión portátil para Windows; la versión 6.6.0; su primer código; y el reporte de la copia falsa: «That release serves rea-x64.7z».
- GitHub, datos del repositorio (estrellas, a la hora de la consulta) y sus versiones; npm, el paquete («Built and signed on GitHub Actions»), descargas por día y la versión publicada.
Los motores
- Ghidra, su repositorio («Apache-2.0 license») y su versión más reciente, del 21 de septiembre de 2026.
- Hex-Rays, IDA Free, con su tabla de uso comercial; Hopper, su descarga: «Sessions are limited to 30 minutes».