 DuneTech Labs
Los tres certificados de 2011
Al encender, antes de que cargue Windows, el firmware del equipo comprueba la firma digital de cada pieza que va a ejecutar: los controladores de firmware (como las ROM de opción) y, al final, el cargador de arranque, que a su vez verifica y arranca Windows. Para saber de quién fiarse, el firmware guarda certificados de confianza, y los cambios a esa lista se controlan con una jerarquía de claves:
- La clave de plataforma (PK), que normalmente es del fabricante del equipo.
- La clave de intercambio de claves (KEK), que puede incluir una de Microsoft y otras del fabricante. Quien tiene una KEK puede cambiar las dos bases que siguen.
- La base de firmas permitidas (DB): qué código puede ejecutarse antes de que arranque el sistema.
- La base de firmas revocadas (DBX): qué código ya no puede ejecutarse. Microsoft la actualiza con las revocaciones más recientes.
Desde que Windows empezó a usar el arranque seguro, con Windows 8, todos los equipos con Windows llevan el mismo juego de certificados de Microsoft en la KEK y en la DB. Esos son los que vencen en 2026.
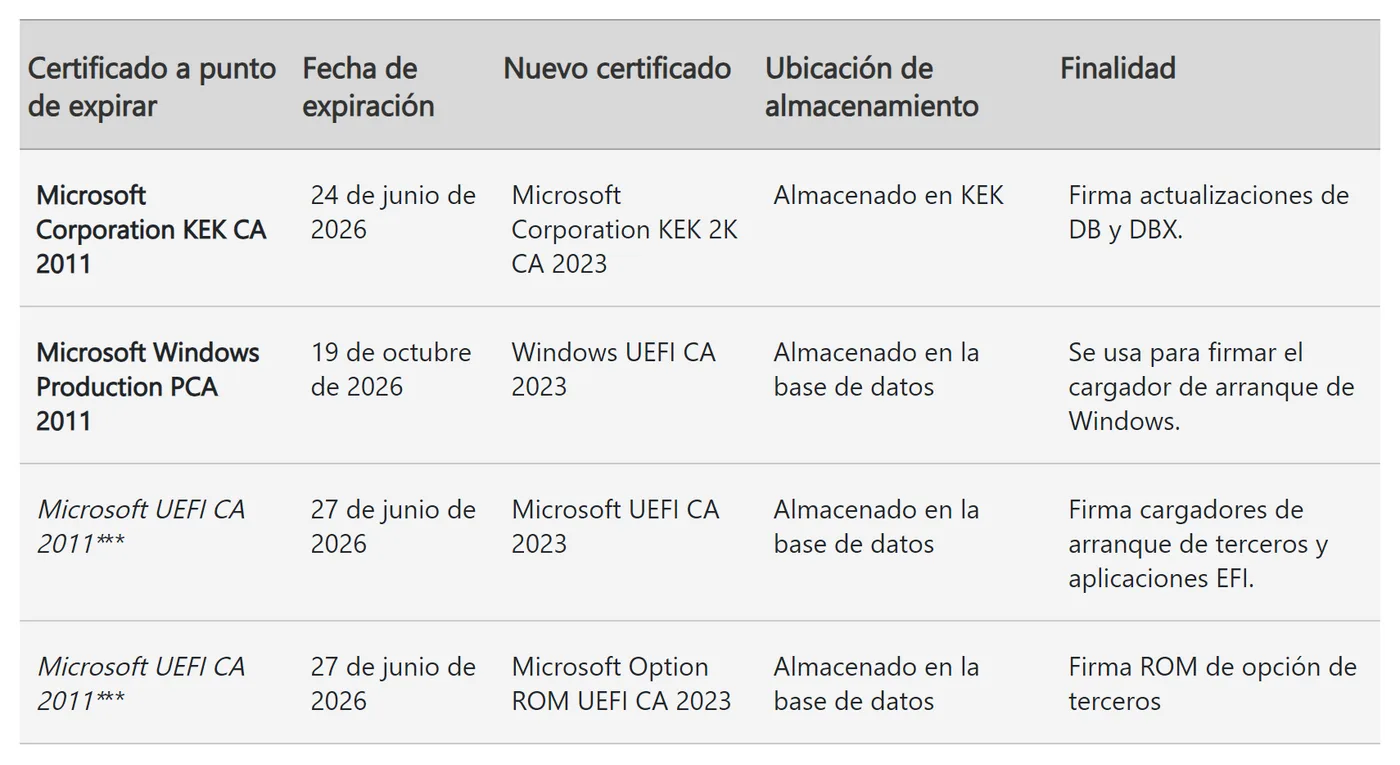
El del 19 de octubre, «Microsoft Windows Production PCA 2011», es el que firma el cargador de arranque de Windows. Los otros dos vencieron en junio: el de la KEK, que firma los cambios a las dos bases, y «Microsoft UEFI CA 2011», que firmaba lo de terceros: cargadores de arranque, aplicaciones EFI y ROM de opción. Por eso aparece dos veces en la tabla: en la renovación se partió en dos, para que un equipo que solo necesita confiar en las ROM de opción no tenga que confiar también en cargadores de arranque de terceros.
Los seis mensajes de Seguridad de Windows
La publicación resumió los tres estados. Junto al distintivo de color, la sección Seguridad del dispositivo > Arranque seguro puede mostrar uno de estos mensajes sobre el certificado, y Microsoft dice qué hacer con cada uno. Los textos son los de su artículo en español; en la pantalla pueden variar un poco.
| Si dice… | Lo que pide Microsoft |
|---|---|
| El arranque seguro está activado y se han aplicado todas las actualizaciones de certificado necesarias. No se necesitan más cambios en el certificado. | Nada. |
| El arranque seguro está activado, pero el dispositivo usa una configuración de confianza de arranque anterior que debe actualizarse. | Tener las actualizaciones de Windows más recientes y reiniciar si lo pide. |
| El arranque seguro está activado, pero el dispositivo se ve afectado por un problema conocido. […] las actualizaciones de certificados de arranque seguro se pausan temporalmente […] | Nada: la actualización sigue sola cuando se resuelva. |
| El arranque seguro está activado, pero el dispositivo usa una configuración de confianza de arranque anterior que debe actualizarse. Todavía no hay suficientes datos para clasificar el dispositivo para la actualización automática. […] | Puede necesitar una validación adicional; la guía está en aka.ms/getsecureboot. |
| El arranque seguro está activado, pero el dispositivo no es compatible con la actualización automática del certificado de arranque seguro debido a limitaciones de hardware o firmware. […] | Ponerse en contacto con el fabricante del equipo. |
| El arranque seguro está activado, pero este dispositivo ya no puede recibir las actualizaciones necesarias para la experiencia de arranque de Windows. | El equipo sigue con un certificado viejo después de las fechas de expiración; la guía está en aka.ms/getsecureboot. |
El color solo no basta: hay que leer el mensaje. El verde quiere decir que el equipo está suficientemente protegido, no que los certificados estén al día. El amarillo es una recomendación; desde mayo de 2026 puede aparecer en un equipo sin actualizar cuando hace falta algo más, por ejemplo por un límite del hardware o del firmware. El rojo aparece solo cuando se descubre una falla del arranque que no se puede corregir en un equipo sin los certificados nuevos.
Otras formas de comprobarlo
Sirven cuando la sección de Seguridad de Windows no muestra el estado, o para revisarlo desde la línea de comandos.
Lo revisamos el 19 de octubre en una computadora nuestra con Windows 11 Home. En el registro de Windows, el arranque seguro aparece activado y UEFICA2023Status dice Updated; en el Visor de eventos, registro Sistema, está el evento 1808, el más reciente, del 18 de octubre. Es decir, ese equipo ya tiene los certificados nuevos en el firmware.
Qué hace Windows para aplicarlo
Cuando un equipo queda elegido para la actualización, una tarea programada que corre cada 12 horas la aplica por pasos, y no pasa al siguiente hasta completar con éxito el anterior:
- Agrega «Windows UEFI CA 2023» a la base de firmas permitidas.
- Si el equipo tenía «Microsoft UEFI CA 2011», el de terceros, agrega sus dos reemplazos de 2023.
- Agrega la KEK nueva, «Microsoft Corporation KEK 2K CA 2023».
- Cambia el administrador de arranque de Windows (el cargador de arranque de la primera sección) por uno firmado con «Windows UEFI CA 2023». Este paso espera a que el equipo se reinicie por su cuenta, por ejemplo con las actualizaciones del mes.
Microsoft calcula 48 horas y uno o más reinicios. Advierte también que un equipo fabricado en los últimos uno o dos años puede traer ya los certificados nuevos, pero no el administrador de arranque firmado con ellos: aplicarlo es un último paso esencial.
Para decidir a qué equipos mandarlo con las actualizaciones del mes, Microsoft los agrupa por fabricante del equipo, versión de la tarjeta madre, fabricante del firmware y su versión, entre otros datos. Cuando un grupo acumula suficientes actualizaciones exitosas y ninguna falla, lo considera de «alta confianza» y lo incluye.
Para el área de sistemas
La guía de Microsoft para organizaciones con equipos administrados (KB5062713), incluidas las pequeñas empresas, pide cinco pasos: inventariar y probar, revisar el firmware, verificar que el monitoreo funciona, desplegar por grupos y corregir lo que falle. Lo que más le toca a una planta o a una oficina con equipos de varias épocas:
- Probar antes. Armar una muestra por fabricante, modelo y versión de firmware, y probar en 4 o más equipos de cada combinación antes de actualizar los demás.
- Empezar por lo que no puede parar. Si son pocos equipos pero de muchos modelos, y probar cada uno no es práctico, Microsoft sugiere apoyarse en sus ayudas automáticas (como los grupos de alta confianza) y empezar por los equipos críticos para la operación diaria: probarlos y después actualizarlos.
- El firmware. En algunos casos hace falta actualizarlo: Microsoft recomienda preguntarle al fabricante si hay una versión nueva. Si el firmware no hace bien la actualización y el equipo ya no tiene soporte, sugiere considerar reemplazarlo.
- Las máquinas virtuales. El proveedor del ambiente (Azure, AWS, Hyper-V o VMware, entre otros) puede incluir los certificados en el firmware virtual, lo que sirve para máquinas nuevas; en una que ya corre, Windows los aplica como en cualquier equipo si el firmware virtual lo permite.
Microsoft pone cada tipo de equipo en uno de cinco niveles, y cada uno pide algo distinto:
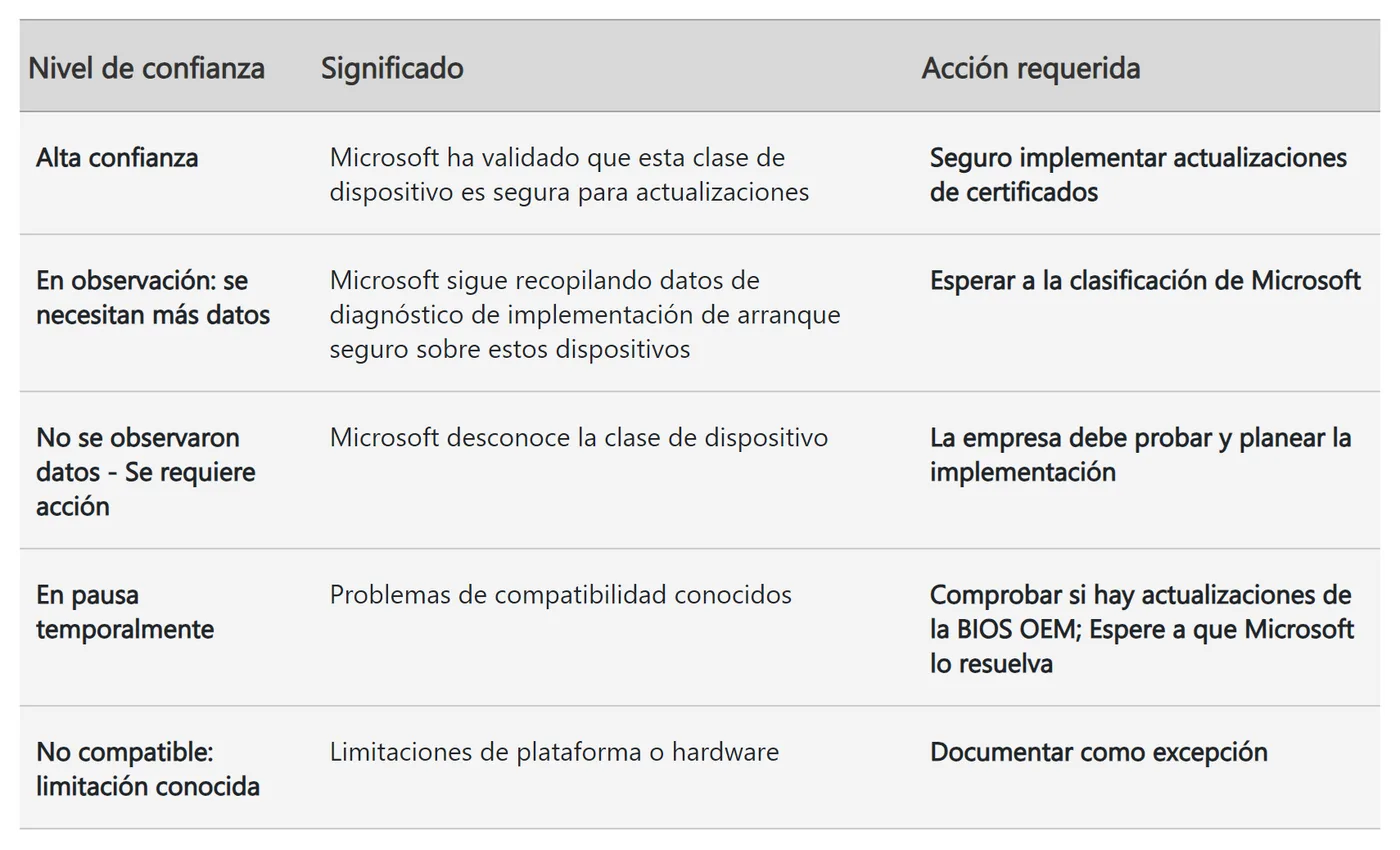
Los que más le piden a la empresa son «No se observaron datos», en el que Microsoft no conoce ese tipo de equipo y hay que probar y planear; «En pausa temporalmente», en el que hay que buscar una actualización de la BIOS del fabricante y esperar a Microsoft, y «No compatible», en el que el límite es de la plataforma o del hardware y lo que queda es documentarlo como excepción.
Si algo sale mal
Si pasa lo que Microsoft advierte en pocos casos al recibir los certificados nuevos:
- Si pide la clave de BitLocker, se escribe la clave de recuperación de 48 dígitos (los guiones son opcionales); si es correcta, Windows arranca.
- Si no arranca, Microsoft dice que puede hacer falta desactivar el arranque seguro desde el menú del firmware (BIOS), que suele abrirse con una tecla al encender, como F1, F2, F12 o Esc (si Windows llega a abrir, también con Mayús + Reiniciar, y luego Solucionar problemas > Opciones avanzadas > Configuración de firmware UEFI). La opción suele estar en la pestaña Seguridad, Arranque o Autenticación; si es posible, se pone en «Deshabilitado», se guarda y se sale. La forma cambia según el fabricante; si cuesta desactivarlo, Microsoft recomienda pedirle ayuda.
Línea de tiempo
| Fecha | Qué pasó |
|---|---|
| 2011 | Microsoft emite los certificados de arranque seguro que llevan todos los equipos con Windows desde Windows 8. |
| 26 de junio de 2025 | Microsoft publica sus guías sobre la expiración: la general (KB5062710), la de equipos que se actualizan solos (KB5062711) y la del área de sistemas (KB5062713). |
| 14 de octubre de 2025 | Termina el soporte de Windows 10 Home, Pro y Education; las actualizaciones de seguridad siguen solo con ESU. |
| Abril de 2026 | Seguridad de Windows empieza a mostrar, de forma gradual, el estado de los certificados (KB5087130, publicada el 2 de abril). |
| Mayo de 2026 | Llegan los avisos fuera de la aplicación y las instrucciones para responder a las advertencias. |
| 24 de junio de 2026 | Vence «Microsoft Corporation KEK CA 2011». |
| 27 de junio de 2026 | Vence «Microsoft UEFI CA 2011», el de terceros. |
| 19 de octubre de 2026 | Vence «Microsoft Windows Production PCA 2011», el que firma el cargador de arranque de Windows. |
Fuentes
Consultadas el 19 de octubre de 2026.
- Microsoft, la expiración de los certificados de arranque seguro (KB5062710; aka.ms/getsecureboot lleva aquí): la tabla de los certificados, con «Microsoft Windows Production PCA 2011 | 19 de octubre de 2026 | Windows UEFI CA 2023»; «Durante la renovación del certificado UEFI CA 2011 de Microsoft Corporation, dos certificados separan la firma del cargador de arranque de la firma de ROM opcional»; «Los dispositivos que no hayan recibido los certificados más recientes de 2023 seguirán iniciándose y funcionando con normalidad»; «Los cambios en esta Directiva […] se controlan mediante una jerarquía de claves»; «el firmware pasa el control al cargador de arranque, que a su vez verifica, carga en la memoria e inicia el sistema operativo Windows»; «El arranque seguro se introdujo por primera vez en Windows 8».
- Microsoft, el estado en Seguridad de Windows (KB5087130): la tabla de mensajes y lo que pide cada uno; «Una marca de verificación verde por sí sola no confirma que los certificados estén actualizados»; «El distintivo del icono de arranque seguro vuelve al estado predeterminado»; «Si el dispositivo aún no ha recibido los certificados actualizados, no se recomienda descartar las advertencias»; «es posible que los sistemas operativos, el firmware, el hardware o el software que depende del arranque seguro más recientes no se carguen»; «los cambios de distintivo específicos del arranque seguro y las notificaciones de aplicaciones están deshabilitados de forma predeterminada en los dispositivos administrados y empresariales».
- Microsoft, la guía para TI del estado en Seguridad de Windows (KB5087135): «The Device security page and Secure Boot section are populated and updated as expected. However, the new Secure Boot certificate update indicators are disabled by default on these devices»; «HideSecureBootStates […] 1 = Disabled (Hide Secure Boot certificate status.)»; «Not present = Default (Enabled for Home/Pro; Disabled for Enterprise/Server)»; «rather than relying on per-device user-facing notifications and text».
- Microsoft, la guía para profesionales de TI (KB5062713; en inglés): «A scheduled task runs on the device every 12 hours»; «Estimate 48 hours and one or more restarts for the certificates to apply»; «Applying this boot manager is a critical last step»; «Recommended guidance on the number of sample devices to test for each unique category is 4 or more»; «Initially focus on devices that are critical to day-to-day operation, test and then deploy»; «In some cases, a firmware update might be required»; «Pay attention to older devices, especially devices that are no longer supported by the manufacturer»; «consider replacing the device»; la tabla de niveles de confianza; los eventos 1801 y 1808;
Confirm-SecureBootUEFIyUEFICA2023Status. - Microsoft, equipos que se actualizan solos (KB5062711; en inglés): «Windows 10 support ended on October 14, 2025. To continue to receive Security Updates, including for Secure Boot, you can sign up for Windows 10 Extended Security Updates (ESU)»; «in a few cases, your device might not start, or you might experience a BitLocker recovery situation»; «escribe la clave de recuperación de 48 dígitos (los guiones son opcionales)»; «If your device will not start after receiving the new certificates, you might need to disable Secure Boot»; «busque Estado de arranque seguro. Si aparece Activado, ya está listo».
- Revisión propia, 19 de octubre de 2026: Windows 11 Home,
UEFISecureBootEnabled= 1 yUEFICA2023Status=Updateden el registro de Windows; eventos 1808 del 16, 17 y 18 de octubre en el registro Sistema del Visor de eventos.